Kamis, 14 Juli 2016

Penjelasan POP3 dan SMTP

POP3
POP3 adalah kepanjangan dari Post Office Protocol version 3, yakni protokol yang digunakan untuk mengambil email dari email server. Protokol POP3 dibuat karena desain dari sistem email yang mengharuskan adanya email server yang menampung email untuk sementara sampai email tersebut diambil oleh penerima yang berhak.

Kehadiran email server ini disebabkan kenyataan hanya sebagian kecil dari komputer penerima email yang terus-menerus melakukan koneksi ke jaringan internet.

SMTP
SMTP adalah kepanjangan dari Simple Mail Transfer Protocol yang merupakan salah satu protokol yang umum digunakan untuk pengiriman email.

Protokol ini dipergunakan untuk mengirimkan data dari komputer pengirim email ke server email penerima. Protokol ini timbul karena desain sistem email yang mengharuskan adanya email server yang menampung sementara sampai surat elektronik diambil oleh penerima yang berhak. 

Pengertian daei POP3 dan SMTP dirangkum dari masrust.web.id

Pengertian Tergapteknya dari POP3 dan SMTP

Jadi secara gapteknya POP3 dan SMTP bisa diartikan sebagai berikut :
Pop 3 itu setting yang  digunakan untuk menerima email dari pihak ketiga misal aplikasi microsoft outlok, push Blackberry, Seven. Dengan settingan POP3 INI KITA DAPAT MEMBUKA EMAIL KITA melalui aplikasi pihak ketiga TANPA HARUS MEMBUKA AKUN KITA DI PENYEDIA LAYANAN EMAIL (eg. Ymail,gmail,hotmail)

Sedangkan SMTP ialah settingan agar aplikasi pihak ketiga dapat mengirim email melalui akun kita tanpa kita membuka akun di email kita secara langsung, 

Misalnya: saat kita setting Smtp di REFOG (Cara Setting Refog Keylogger),
Aplikasi REFOG ini akan Mengirimkan Email dengan alamat email yg kita masukan di aplikasi ini.

POP3 = In
SMTO - Out

DHCP Server Dan DHCP Client

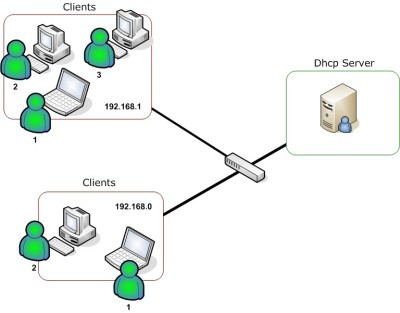
DHCP (Dynamic Configuration Protocol) adalah layanan yang secara otomatis memberikan nomor IP kepada komputer yang memintanya. Komputer yang memberikan nomor IP disebut sebagai DHCP server, sedangkan komputer yang meminta nomor IP disebut sebagai DHCP Client. Dengan demikian administrator tidak perlu lagi harus memberikan nomor IP secara manual pada saat konfigurasi TCP/IP, tapi cukup dengan memberikan referensi kepada DHCP Server.Pada saat kedua DHCP client dihidupkan , maka komputer tersebut melakukan request ke DHCP-Server untuk mendapatkan nomor IP. DHCP menjawab dengan memberikan nomor IP yang ada di database DHCP. DHCP Server setelah memberikan nomor IP, maka server meminjamkan (lease) nomor IP yang ada ke DHCP-Client dan mencoret nomor IP tersebut dari daftar pool. Nomor IP diberikan bersama dengan subnet mask dan default gateway. Jika tidak ada lagi nomor IP yang dapat diberikan, maka client tidak dapat menginisialisasi TCP/IP, dengan sendirinya tidak dapat tersambung pada jaringan tersebut.
dhcp3
Setelah periode waktu tertentu, maka pemakaian DHCP Client tersebut dinyatakan selesai dan client tidak memperbaharui permintaan kembali, maka nomor IP tersebut dikembalikan kepada DHCP Server, dan server dapat memberikan nomor IP tersebut kepada Client yang membutuhkan. Lama periode ini dapat ditentukan dalam menit, jam, bulan atau selamanya. Jangka waktu disebut leased period.
Cara Kerja DHCP Server
DHCP menggunakan 4 tahapan proses untuk memberikan konfigurasi nomor IP. (Jika Client memiliki NIC lebih dari satu dan perlu no IP lebih dari satu maka proses DHCP dijalankan untuk setiap adaptor secara sendiri-sendiri)
dhcp1
  1. IP Least Request, Client meminta nomor IP ke server (Broadcast mencari DHCP server).
  2. IP Least Offer, DHCP server (bisa satu atau lebih server jika memang ada 2 atau lebih DHCP server) yang mempunyai nomor IP, memberikan penawaran ke client tersebut.
  3. IP Lease Selection, Client memilih penawaran DHCP Server yang pertama diterima dan kembali melakukan broadcast dengan message menyetujui peminjaman tersebut kepada DHCP Server
  4. IP Lease Acknowledge, DHCP Server yang menang memberikan jawaban atas pesan tersebut berupa konfirmasi nomor IP dan informasi lain kepada Client dengan sebuah ACKnowledgment. Kemudian client melakukan inisialisasi dengan mengikat (binding) nomor IP tersebut dan client dapat bekerja pada jaringan tersebut. Sedangkan DHCP Server yang lain menarik tawarannya kembali.
Kelebihan DHCP Server
  • Memudahkan dalam transfer data kepada PC client lain atau PC server.
  • DHCP menyediakan alamat-alamat IP secara dinamis dan konfigurasi lain. DHCP ini didesain untuk melayani network yang besar dan konfigurasi TCP/IP yang kompleks.
  • DHCP memungkinkan suatu client menggunakan alamat IP yang reusable, artinya alamat IP tersebut bisa dipakai oleh client yang lain jika client tersebut tidak sedang menggunakannya (off).
  • DHCP memungkinkan suatu client menggunakan satu alamat IP untuk jangka waktu tertentu dari server.
  • DHCP akan memberikan satu alamat IP dan parameter-parameter kofigurasi lainnya kepada client.
Kekurangan DHCP Server
  • Semua pemberian IP bergantung pada server, maka dari hal itu jika server mati maka semua komputer akan disconnect dan saling tidak terhubung.

Selasa, 28 Juni 2016

SETTING LOAD BALANCING MIKROTIK RB750 WINBOX 4.10

Disini saya mencoba membuat load balancing dengan menggunakan routerboard RB 750 indoor yang mempunyai 5 interface, apabila kita ingin membuat load balancing failover pada mikrotik versi 4.10, disini saya menggunakan 2 jalur input WAN dengan 1 jalur output yang ditujukan pada Local Area Network.
Alur yang akan kita gunakan contoh sebagai berikut :
- LAN = 192.168.14.254/24
- Uplink = WAN 1 = 10.17.25.254/24
- Uplink = WAN 2 = 192.168.15.1/24

  1. Connect dengan web browser firefox atau internet explorer atau yg lain ketik ip mikrotik ex : 192.168.14.254 tekan enter tampil seperti gambar berikut kemudian klik winbox download dan simpan untuk digunakan lain waktu :D klo sudah langsung dijalankan saja. next
  2. Connect ke mikrotik via winbox dengan login sebagi admin klo masih default login : admin tanpa password seperti berikut ini. Next
  3. Jika berhasil masuk ke mikrotik tampilan workspace seperti gambar berikut. Next
  4. Langkah berikutnya kita atur penamaan dari port-port yang kita gunakan untuk mempermudah pengidentifikasian jalur yang aktif dan controler. Dari menu /interfaces tandai/namai sesuai kebutuhan. Port-1 = ISP 1 (public-media) port-2 = Lokal port-3 = ISP 2 (public-speedy) contoh gambar berikut. next
  5. Langkah selanjutnya pengalamatan jaringan dari port-port yang kita gunakan dari /IP Addressesseperti pada gambar. next
  6. add address : 192.168.14.254 network : 192.168.14.0 broadcast : 192.168.14.255 interface = lokal seperti pada gambar berikut ini. next
  7. add address : 10.17.25.10 network : 10.17.25.0 broadcast 10.17.25.255 interface = public-media seperti gambar berikut. Next
  8. add address : 192.168.15.2 network : 192.168.15.0 broadcast : 192.168.15.255 interface = public-speedy spt pada gambar. Next
  1. Hasil setting ip address yang telah kita lakukan seperti pada gambar berikut ini. Next

  1. Kita lanjutkan ke /IP Firewall untuk memulai mengatur jalur-jalur yang masuk dan keluar sesuai port yg ada. next

  1. Kita mulai membuat tanda untuk jalur yang masuk (ISP 1) ke jalur lokal dengan nama Conn_1. Dari/IP Firewall Mangle lihat gambar
    add chain=prerouting in Interface=LOKAL Connection State=new
    extra Nth every=1 packet=1 Load balancing 2 jalur dgn nth (jelasnya googling ya) :)
    action=mark connection New connection mark=Conn_1 Passthrough=yes klik OK. next
  1. Kita buat tanda berikutnya untuk jalur yang masuk (ISP 2) ke jalur lokal dengan nama Conn_2. Dari/IP Firewall Mangle lihat gambar
    add chain=prerouting in Interface=LOKAL Connection State=new
    extra Nth every=2 packet=1
    Action=mark connection New connection mark=Conn_2 Passthrough=yes Klik OK. next

  1. Setelah koneksi ditandai (connection mark) kita membuat tandai jalur berikutnya (route mark) tetap dari /IP Firewall mangle lihat gambar
    add chain=prerouting In interface=LOKAL Connection mark=Conn_1 Action=mark routing New routing mark=Route_1 Passthrough=no Klik OK next

  1. Kemudian buat tanda berikutnya tetap dari /IP firewall mangle untuk rute ke ISP 2
    add chain=prerouting In interface=LOKAL Connection mark=Conn_2 Action=mark routing Passthrough=no lihat gambar. next
    Hasil Mangle yang kita buat untuk tanda-tanda koneksi yang lewat seperti berikut ini

  1. Langkah berikutnya adalah membuat Network Address Translation (NAT) untuk mengarahkan jalur-jalur yang telah kita tandai dari /IP firewall NAT sebelah mangle tadi
    add chain=srcnat Out interface=PUBLIC-MEDIA (ISP 1) Connection mark=Conn_1 Action=masquerade visual lihat gambar jangan lupa klik OK. Next

  1. Kemudian buat lagi NAT untuk ISP 2 tetap dari /IP firewall NAT
    add chain=srcnat Out interface=PUBLIC-SPEEDY (ISP 2) Connection mark=Conn_2 Action=masquerade lalu klik OK lihat gambar klo kurang jelas
    Hasil NAT yang kita buat seperti pada gambar berikut ini

  1. Langkah terakhir menentukan alamat utama jalur-jalur ISP yang kita punya dari menu /IP routeslihat gambar berikut next
  2. Isikan ip address dari ISP/modem kita untuk menuju ke rute lebih besar di atasnya
    add Dst. Address=0.0.0.0/0 Gateway=10.17.25.254 (dari ISP 1) type=unicast scope=255 target scope=10 Routing mark=Route_1 klik OK seperti pada gambar
  1. Tambahkan ip lagi untuk ISP 2 add Dst. Address=0.0.0.0/0 Gateway=192.168.15.1(ISP 2) type=unicast Scope=255 Target scope=10 Routing mark=Route_2 klik OK lihat gambar
  2. Kurang alamat satu lagi untuk jalur yang diutamakan klo tidak salah hehehe add Dst. Address=0.0.0.0/0 Gateway=192.168.15.1 type=unicast Scope=255 Target scope=10 udah langsung OK saja (atau teman2 bisa copy dari salah satu route yang dibuat hilangkang Routing marknya) lihat gambar
  1. Hasil setting /IP Routes untuk load balancing seperti pada gambar berikut ini
  2. Untuk pembatasan bandwidh bisa dilakukan dari menu /Queues add simple queue seperti gambar berikut ini
  3. DEMIKIAN ARTIKEL / TUTORIAL INI SAYA BUAT UNTUK MEMUDAHKAN TEMAN-TEMANKU YANG MEMBUTUHKAN. SEMOGA BERMANFAAT DAN SELAMAT MENCOBA YANG LEBIH LAGI
    Akhirnya janjiku terbayar sudah untuk membuat artikel ini :D-- dah ngantuk... klo mo dicetak filenya pdf disini ukuran kertas A4 frend, kalo mo yang bisa diedit lewat sini. sampai ketemu artikel berikutnya salam MASMU'I

Pengertian NAT dan Tipe-tipe NAT

NAT (Network Address Translation) atau Penafsiran alamat jaringan adalah suatu metode untuk menghubungkan lebih dari satu komputer ke jaringan internet dengan menggunakan satu alamat IP. Banyaknya penggunaan metode ini disebabkan karena ketersediaan alamat IP yang terbatas, kebutuhan akan keamanan (security), dan kemudahan serta fleksibilitas dalam administrasi jaringan.
NAT merupakan salah satu protocol dalam suatu sistem jaringan, NAT memungkinkan suatu jaringan dengan ip atau internet protocol yang bersifat privat atau privat ip yang sifatnya belum teregistrasi di jaringan internet untuk mengakses jalur internet, hal ini berarti suatu alamat ip dapat mengakses internet dengan menggunakan ip privat atau bukan menggunakan ip public, NAT biasanya dibenamkan dalam sebuah router, NAT juga sering digunakan untuk menggabungkan atau menghubungkan dua jaringan yang berbeda, dan mentranslate atau menterjemahkan ip privat atau bukan ip public dalam jaringan internal ke dalam jaringan yang legal network sehingga memiliki hak untuk melakukan akses data dalam sebuah jaringan.
TIPE-TIPE NAT
NAT atau Network Address Translation memiliki dua tipe, yaitu :
  • NAT Tipe Statis
  • NAT Tipe Dinamis
Pengertian NAT Tipe Statis
Static NAT atau NAT statis menggunakan table routing yang tetap, atau alokasi translasi alamat ip ditetapkan sesuai dengan alamat asal atau source ke alamat tujuan atau destination, sehingga tidak memungkinkan terjadinya pertukaran data dalam suatu alamat ip bila translasi alamat ipnya belum didaftarkan dalam table nat. Translasi Static terjadi ketika sebuah alamat lokal (inside) di petakan ke sebuah alamat global/internet (outside). Alamat local dan global dipetakan satu lawan satu secara statik. NAT secara statis akan melakukan request atau pengambilan dan pengiriman paket data sesuai dengan aturan yang telah ditabelkan dalam sebuah NAT .
1
  • Pengertian NAT Tipe Dinamis
NAT dengan tipe dinamis menggunakan logika balancing atau menggunakan logika pengaturan beban, di mana dalam tabelnya sendiri telah ditanamkan logika kemungkinan dan pemecahannya, NAT dengan tipe dinamis pada umumnya dibagi menjadi 2 jenis yaitu NAT sistem pool dan NAT sistem overload.
  • Pengertian NAT Sistem Pool
NAT dengan sistem pool atau kelompok menggunakan sebuah tabel NAT dengan logika dinamis, dimana logika yang ditanamkan dalam NAT tersebut pada umumnya merupakan logika Fuzzy atau jika lambang yang nilai translasinya belum pasti, dimana dalam sistem pool, suatu request belum tentu akan melewati jaringan yang sama bila melakukan request yang sama untuk kedua kalinya, Translasi Dinamik terjadi ketika router NAT diset untuk memahami alamat lokal yang harus ditranslasikan, dan kelompok (pool) alamat global yang akan digunakan untuk terhubung ke internet. NAT dengan sistem pool biasanya sering dimanfaatkan untuk melakukan balancing atau penyeimbangan beban pada jaringan.
  • Pengertian Nat Sistem Overload
NAT dengan sistem Overloading menggunakan logika dimana request atau permintaan dari banyak client atau banyak alamat dioperkan atau diberikan ke satu alamat ip distribusi. Sejumlah IP lokal/internal dapat ditranslasikan ke satu alamat IP global/outside. Sejumlah IPlokal/internal dapat ditranslasikan ke satu alamat IP global/outside. Hal ini sangat menghemat penggunakan alokasi IP dari ISP. Sharing/pemakaian bersama satu alamat IP ini menghemat penggunaan alokasi IP dari ISP. Sharing/pemakaian bersama satu alamat IP ini menggunakan metoda portmultiplexing, atau perubahan port ke packet outbound. Penggabungan sistem overloading dan sistem pool telah dilakukan oleh banyak produsen router dan menghasilkan logika yang banyak digunakan untuk load balancing saat ini yaitu Round Robbin Load Balancing, dimana logika ini melakukan pengiriman request secara berurutan, secara bergantian ke alamat gateway yang telah ditanamkan dalam tabel NAT sebelumnya, sehingga suatu multireuest dari sebuah alamat ip dapat melalui lebih dari satu alamat distribusi, penerapan ini dapat dilakukan dalam penggunaan DualWan Router, selain itu logika ini juga memiliki logika Fail Over, dimana bila suatu alamat distribusi tidak dapat lagi mengirimkan paket maka paket akan dialihkan ke alamat distribusi yang lain.

Pengikut